Trotz Meldepflichten des EU Cyber Resilience Act (CRA)Nur 3 Prozent der deutschen Industrieunternehmen sind vollständig auf CRA vorbereitet
27. September 2026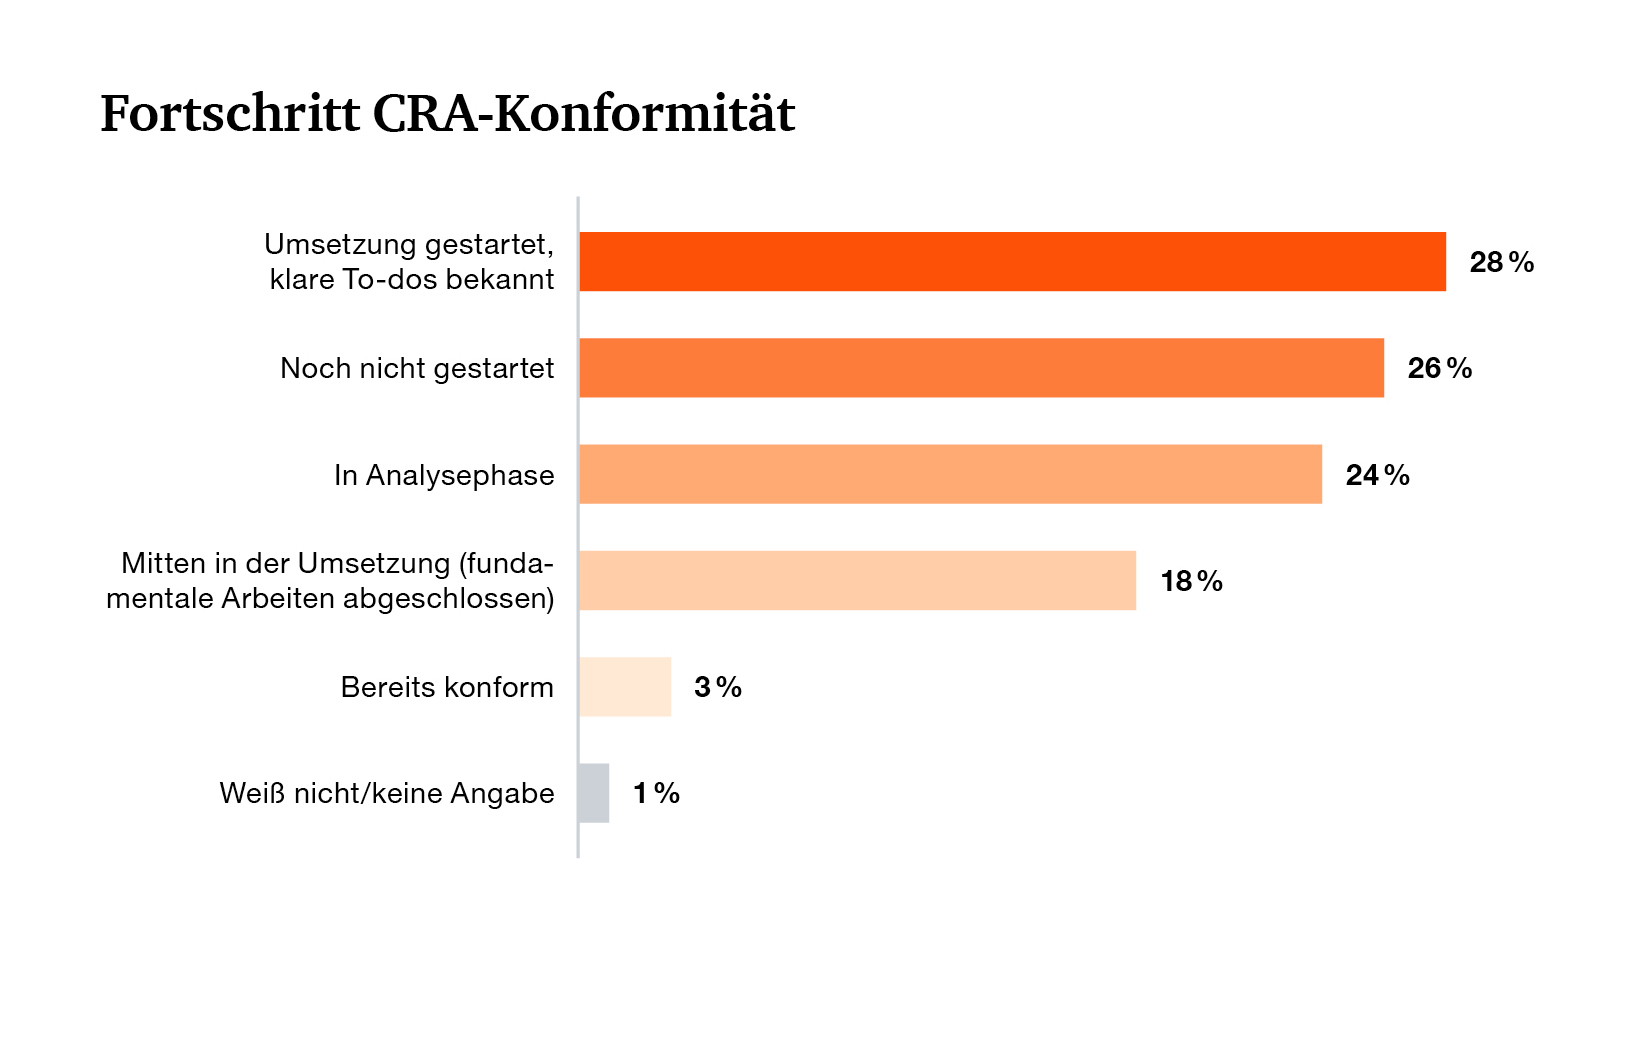
Die Meldepflichten des EU Cyber Resilience Act (CRA) gelten seit dem 11. September 2026. Doch die deutsche Industrie ist auf die neue Regulatorik mehrheitlich noch nicht vorbereitet. Das zeigt der PwC Product Security Survey 2026, für den die Wirtschaftsprüfungs- und Beratungsgesellschaft PwC Deutschland (PwC) im Frühjahr 2026 insgesamt 100 Industrieunternehmen befragt hat. Erst jedes zweite Unternehmen hat mit der aktiven Umsetzung begonnen, und lediglich 3 Prozent schätzen sich als vollständig konform ein. Dabei gelten die vollständigen Anforderungen verbindlich ab dem 11. Dezember 2027.
Die Studie zeichnet ein klares Bild: 88 Prozent der Unternehmen kennen den CRA zumindest in Grundzügen, und 85 Prozent der Befragten sind persönlich in das Thema Produkt-Cyber-Sicherheit eingebunden. Doch bei der Bewältigung von Sicherheitsvorfällen zeigen sich Lücken: 50 Prozent der Unternehmen verfügen trotz der neuen Meldepflichten über keine dedizierte externe Meldeschnittstelle für Sicherheitsmeldungen. Und das, obwohl der CRA eine öffentlich zugängliche Meldestelle ausdrücklich vorschreibt. 27 Prozent haben intern überhaupt keinen Prozess für den Umgang mit produktbezogenen Sicherheitsproblemen etabliert.
Das Risiko liegt weniger in fehlenden Kenntnissen rund um den CRA als in der falschen Einschätzung des eigenen Reifegrads. Viele Unternehmen haben sich mit dem Thema beschäftigt, unterschätzen aber den Weg zur tatsächlichen Konformität.
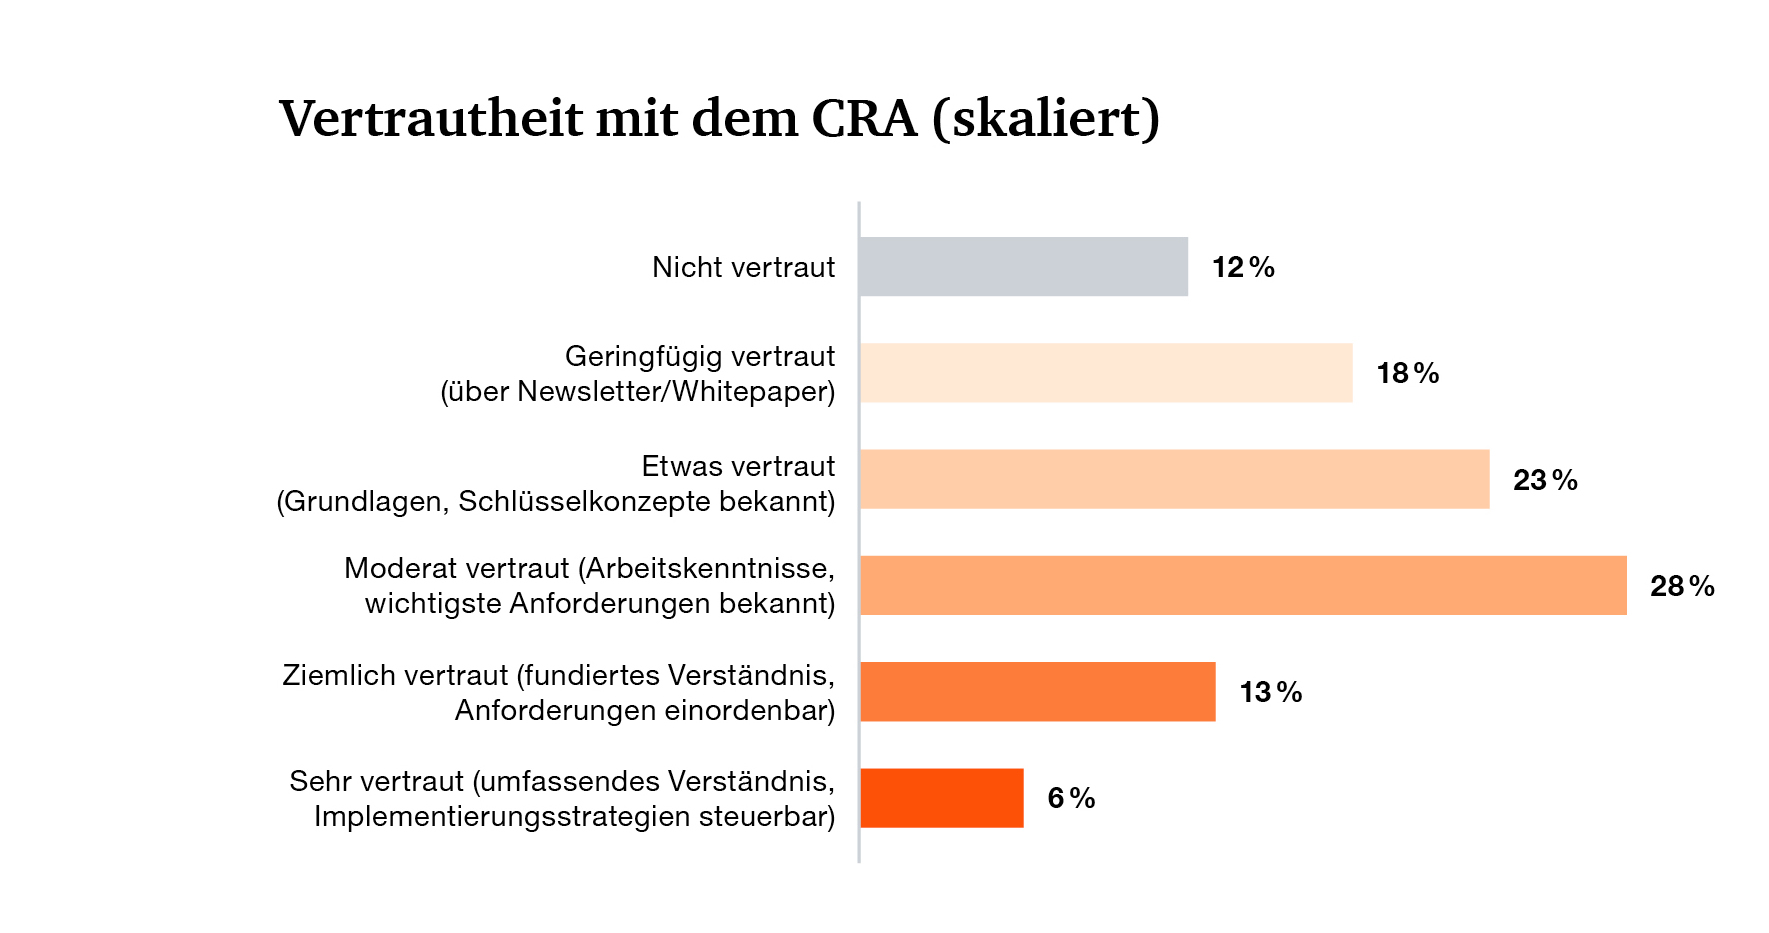
Nur 19 Prozent der Befragten verfügen über ein fundiertes bis umfassendes Verständnis des CRA, das eine sichere Einordnung der Anforderungen und die Steuerung von Umsetzungsstrategien erlaubt. 12 Prozent dagegen war der Begriff vor der Umfrage weitgehend unbekannt – obwohl 56 Prozent der Befragten direkte Verantwortung für die Produkt-Cyber-Sicherheit (Product Security) in ihrem Unternehmen tragen.
Technische Bausteine vorhanden, aber integriertes Gesamtbild fehlt
Viele Unternehmen verfügen bereits über einzelne Bausteine: 94 Prozent der befragten Unternehmen bieten updatefähige Produkte an, 84 Prozent folgen einem dokumentierten Entwicklungsprozess, 83 Prozent führen eine formale Risikobewertung durch, und 58 Prozent setzen kontinuierliches Security-Testing ein. Vielerorts sind also einzelne technische und prozessuale Fähigkeiten vorhanden, die als Grundlage für die Erfüllung der CRA-Anforderungen dienen und deren Integration in bestehende Strukturen erleichtern können.
Ein integrierter Product-Security-Engineering-Ansatz über den gesamten Produktlebenszyklus fehlt jedoch in der Mehrheit der Unternehmen. Besonders deutlich wird das beim Umgang mit Software Bills of Materials (SBOM): Nur 27 Prozent der Unternehmen erstellen sie für die Mehrheit oder das gesamte Produktportfolio, lediglich 30 Prozent erhalten SBOMs von ihren Lieferanten. Dabei sind SBOMs essenziell, um bei Sicherheitsvorfällen schnell und präzise reagieren zu können.
Viele Unternehmen haben in den vergangenen Jahren solide Grundlagen in der Produktentwicklung geschaffen wie strukturierte Prozesse, Risikobewertungen, erste Sicherheitstests. Was jetzt fehlt, ist der nächste Schritt. Unternehmen sollten diese Bausteine in ein nachweisbares, durchgängiges Product-Security-Management überführen, um nachhaltig und effizient die CRA-Anforderungen zu erfüllen.
Mittelstand droht abgehängt zu werden
Die Studie zeigt einen deutlichen Reifegrad-Unterschied zwischen großen und mittelständischen Unternehmen. 59 Prozent der Unternehmen ab 500 Mitarbeitenden haben mit der aktiven CRA-Umsetzung begonnen, bei kleineren Unternehmen sind es nur 37 Prozent. Umgekehrt haben 34 Prozent der kleineren Unternehmen noch gar nicht begonnen, bei den größeren sind es lediglich 13 Prozent. Auch bei der Produktklassifizierung (46 Prozent vs. 25 Prozent), beim SBOM-Management (56 Prozent vs. 41 Prozent), bei dokumentierten Entwicklungsprozessen (56 Prozent vs. 34 Prozent) und bei dedizierten Meldeschnittstellen (56 Prozent vs. 46 Prozent) liegen größere Unternehmen durchgängig vorn.
Der CRA fordert nicht die einmalige Erfüllung, sondern einen konsequenten, nachweisbaren Umgang mit Produkt-Cyber-Sicherheit über den gesamten Lebenszyklus. Genau dort liegt für viele Unternehmen noch die größte Herausforderung. Die kommenden Monate entscheiden, welche Unternehmen diese Transformation frühzeitig schaffen und welche unter wachsendem Druck aufholen müssen.
Methodik
Für die Studie wurden 100 Unternehmen in Deutschland befragt, deren Produktportfolio Produkte mit digitalen Elementen umfasst – von einzelnen Hardware- und Softwarekomponenten bis hin zu vollständigen Endprodukten für B2B- und B2C-Märkte. Im Fokus standen insbesondere Branchen, für die der Cyber Resilience Act (CRA) weitreichende Bedeutung hat: 65 Prozent der Unternehmen gehören dem Maschinenbau an, 22 Prozent der Herstellung von Datenverarbeitungsgeräten sowie elektronischen und optischen Erzeugnissen und 13 Prozent der Herstellung elektrischer Ausrüstungen.
47 Prozent der Unternehmen richten ihr Produktportfolio überwiegend an gewerbliche Nutzer aus, etwa mit vernetzten Maschinen, Steuerungskomponenten und eingebetteten Systemen. 61 Prozent beschäftigen weniger als 500 Mitarbeitende, während 39 Prozent auf 500 oder mehr Mitarbeitende kommen. Die Stichprobe bildet damit sowohl mittelständische als auch größere Unternehmen der relevanten Branchen ab.
Siri Sophia Oberpottkamp ist Director Product Security bei PwC Deutschland und Dr. Oliver Hanka ist Partner Industrial & Product Security bei PwC Deutschland.