Organisationen gehen für den Einsatz von KI höhere Cyber-Risiken einRisikobereitschaft für Künstliche Intelligenz wächst
27. Oktober 2026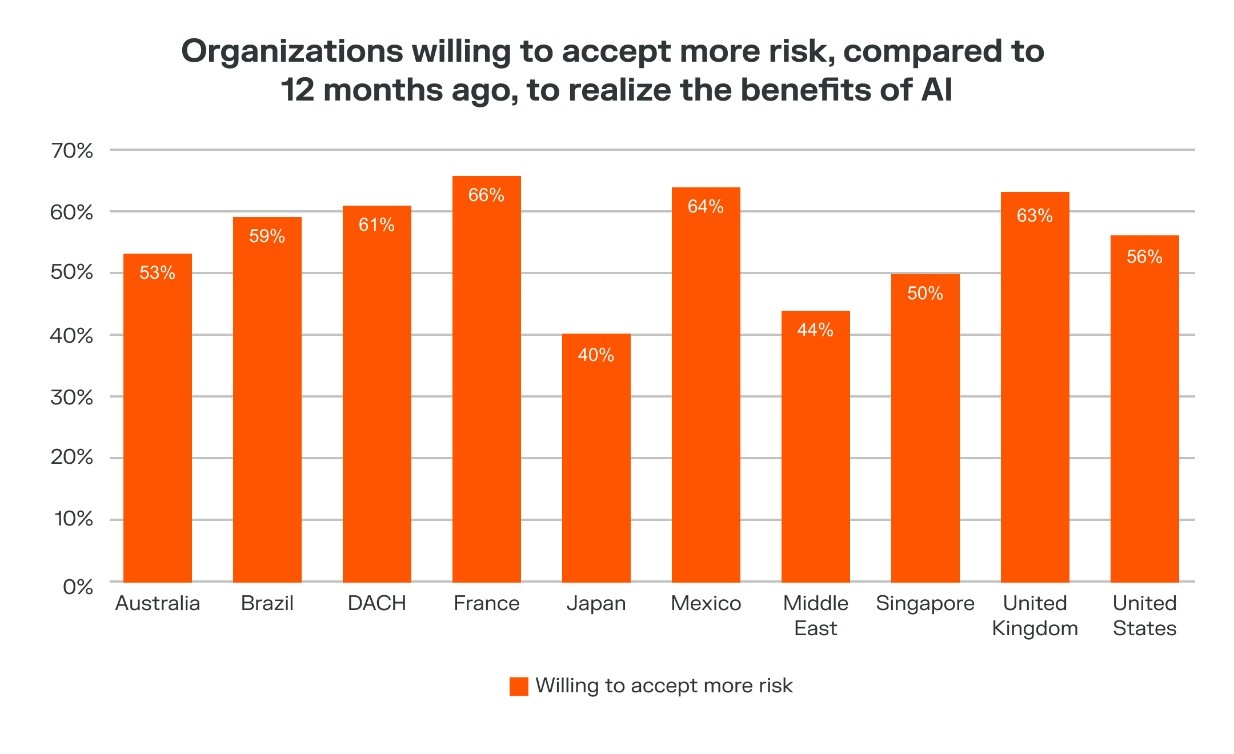
61 Prozent der Organisationen in der DACH-Region sind eher bereit als der weltweite Durchschnitt, höhere Cyber-Risiken in Kauf zu nehmen, da KI zunehmend sensible Sicherheitsaufgaben ohne menschliche Kontrolle übernimmt. Zu diesem Ergebnis kommt eine Studie von Illumio.
Ganze 61 Prozent der Organisationen in Deutschland, Österreich und der Schweiz (DACH) sind bereit, höhere Cyber-Risiken als noch vor zwölf Monaten einzugehen, um die Vorteile künstlicher Intelligenz (KI) zu nutzen. Weltweit liegt dieser Anteil bei 56 Prozent. Das geht aus der Studie „Licensed to Act: How AI Autonomy Is Outrunning the Limits Placed on IT“ zeigt, dass 63 Prozent der Organisationen in der DACH-Region inzwischen Entscheidungen an KI delegieren, für die vor einem Jahr noch eine menschliche Genehmigung erforderlich war.
Gleichzeitig können 61 Prozent der Organisationen jede von einer KI-Agentenlösung durchgeführte Aktion einsehen. Weltweit liegt dieser Anteil bei 49 Prozent. Die Ergebnisse deuten darauf hin, dass Organisationen in der DACH-Region zwar bessere Transparenz über KI-Aktivitäten haben als der weltweite Durchschnitt, die zunehmende Autonomie von KI jedoch auch hier klare Grenzen erforderlich macht, auf welche Systeme KI zugreifen und welche Aktionen sie ausführen darf.
Dabei handelt es sich längst nicht mehr nur um ein theoretisches Risiko. 79 Prozent der Organisationen in der DACH-Region haben in den vergangenen zwölf Monaten mindestens einen KI-bezogenen Sicherheitsvorfall erlebt oder ein entsprechendes Warnsignal festgestellt. Weltweit liegt dieser Anteil bei 76 Prozent.
Während sich die Diskussion über KI-Sicherheit bislang häufig darauf konzentriert hat, wie Angreifer die Technologie missbrauchen könnten, zeigen die Studienergebnisse, dass auch von den eigenen KI-Systemen Risiken ausgehen, wenn diese immer häufiger Zugriff auf Unternehmensanwendungen, Daten und IT-Infrastrukturen erhalten.
39 Prozent der Organisationen in der DACH-Region haben einen KI-bezogenen Sicherheitsvorfall erlebt oder konnten einen solchen nur knapp verhindern. 30 Prozent geben an, dass KI auf Daten zugegriffen hat, auf die sie keinen Zugriff hätte haben dürfen. Das sind sechs Prozentpunkte mehr als im weltweiten Durchschnitt.
Weitere 29 Prozent berichten, dass KI eine Empfehlung ausgesprochen hat, die bei ihrer Umsetzung ein Sicherheitsrisiko verursacht hätte. Bei 25 Prozent hat KI eine nicht autorisierte Aktion vorgeschlagen oder ausgelöst, und 18 Prozent haben festgestellt, dass sich ein KI-Agent oder -Tool ohne vorherige Sicherheitsfreigabe mit Systemen verbunden hat.
Die Risiken steigen insbesondere, wenn KI eigenständig Aufgaben im Bereich der Cybersicherheit übernimmt. 72 Prozent der Organisationen in der DACH-Region setzen KI bereits in ihren Cybersicherheitsprozessen ein, verglichen mit 67 Prozent weltweit. 30 Prozent halten es für vertretbar, dass KI-Sicherheitsvorfälle ohne menschliche Überprüfung untersucht.
Weitere 38 Prozent können sich vorstellen, dass KI unbeaufsichtigt Codeänderungen vornimmt. Damit liegt die DACH-Region neun Prozentpunkte über dem weltweiten Durchschnitt von 29 Prozent. 28 Prozent der Organisationen sind zudem damit einverstanden, dass KI eigenständig Zugriffsberechtigungen erteilt oder entzieht.
Weitere zentrale Ergebnisse der Studie lauten:
- Organisationen in der DACH-Region erkennen, dass KI einen anderen Sicherheitsansatz erfordert: 73 Prozent der Befragten in der DACH-Region sind der Ansicht, dass KI-Agenten grundlegend andere Sicherheitskontrollen benötigen als herkömmliche Software. Damit liegt der Anteil neun Prozentpunkte unter dem weltweiten Durchschnitt von 82 Prozent. 71 Prozent stimmen zudem zu, dass es wichtiger ist, die Zugriffsmöglichkeiten von KI zu begrenzen, als jede potenzielle Bedrohung vorherzusagen.
- Klare Sicherheitsgrenzen haben bislang keine Priorität: Nur 19 Prozent der Organisationen in der DACH-Region nennen ausdrücklich definierte, zulässige Aktionen als eine ihrer wichtigsten Sicherheitsmaßnahmen, verglichen mit 25 Prozent weltweit. Gleichzeitig geben 30 Prozent an, dass die zunehmende Verbreitung fortschrittlicher KI-Systeme die Bedeutung von Netzwerksegmentierung und Mikrosegmentierung erhöht hat. Damit liegt die DACH-Region etwa auf dem Niveau des weltweiten Durchschnitts von 27 Prozent.
Visibilität ist nicht gleich Kontrolle. Organisationen in der DACH-Region können zwar häufiger als im weltweiten Durchschnitt nachvollziehen und überprüfen, was ihre KI-Agenten tun. Das hindert einen KI-Agenten jedoch nicht daran, auf die falschen Daten zuzugreifen oder Änderungen vorzunehmen, welche das Risiko oder gar die Auswirkungen eines Sicherheitsvorfalls vergrößern.
Organisationen müssen daher über reine Sichtbarkeit hinausgehen und klare, durchsetzbare Sicherheitsgrenzen schaffen. Dazu gehört, festzulegen, auf welche Systeme KI zugreifen darf, wie sie Verbindungen herstellen kann und welche Aktionen sie ausführen darf. Ziel ist es nicht, jedes mögliche Szenario vorherzusagen, sondern sicherzustellen, dass unerwartete Aktivitäten nicht zu schwerwiegenden Betriebsstörungen führen.
Da sich KI zunehmend von einem unterstützenden Werkzeug, das Handlungsempfehlungen gibt, zu einem eigenständig agierenden System mit immer mehr Entscheidungsbefugnissen entwickelt, zeigen die Studienergebnisse einen konkreten Lösungsansatz auf: Statt zu versuchen, sämtliche potenziellen KI-Aktivitäten vorherzusagen, sollten Organisationen mithilfe von Zero Trust gezielt begrenzen, auf welche Systeme und Ressourcen KI zugreifen kann.
Studienmethodik
Die Studie wurde von Sapio Research im Auftrag von Illumio durchgeführt. Hierfür wurden 1.100 IT- und Sicherheitsverantwortliche in zehn Märkten befragt, darunter 100 Befragte aus Deutschland, Österreich und der Schweiz (DACH). Die in dieser Pressemitteilung genannten DACH-Ergebnisse basieren auf dieser Stichprobe (n=100). Die weltweite Studie umfasste die USA (n=200) sowie Großbritannien, Frankreich, die DACH-Region, den Nahen Osten (Vereinigte Arabische Emirate und Saudi Arabien), Japan, Australien, Singapur, Brasilien und Mexiko (jeweils n=100).
Alex Goller ist Principal Solutions Architect bei Illumio